


Un nom. Un prénom. Une adresse électronique. Un numéro de téléphone.
Lorsqu’une entreprise annonce une fuite de données contenant seulement ces informations, la première réaction peut être de relativiser. Pas de mot de passe, pas de carte bancaire, pas de compte directement accessible : le danger paraît limité.
C’est précisément cette lecture que Thomas Lazzaroni, cofondateur de Cyberattaque.org, souhaite remettre en question.
Car une donnée personnelle ne disparaît pas lorsque l’actualité autour d’une cyberattaque retombe. Elle peut être copiée, revendue, repartagée et surtout croisée plusieurs mois ou plusieurs années plus tard avec d’autres informations compromises.
Le véritable sujet n’est donc plus seulement de savoir ce qu’une fuite contient.
Il faut comprendre ce qu’elle peut devenir.
Les violations de données ont atteint un niveau exceptionnel en France
Les chiffres donnent une première indication de l’ampleur du phénomène.
Selon son rapport annuel 2025, la CNIL a initialement reçu 17 802 notifications de violations de données personnelles, contre 5 630 en 2024.
Ce chiffre brut doit toutefois être interprété avec précaution.
Deux attaques visant des éditeurs de solutions ont provoqué à elles seules 11 635 notifications de la part de leurs entreprises clientes. Pour mieux représenter la tendance réelle, la CNIL les a neutralisées dans son indicateur annuel et retient finalement 6 167 violations en 2025, soit tout de même 9,5 % de plus qu’en 2024.
Plus significatif encore : le piratage représentait environ 50 % des incidents déclarés.
Et les attaques de grande ampleur restent nombreuses. Une quarantaine de violations étaient susceptibles de concerner plus d’un million de personnes en 2025, contre une trentaine en 2024.
La CNIL identifie d’ailleurs trois tendances structurelles : aucun secteur n’est épargné, les compromissions deviennent plus massives et les prestataires sont régulièrement impliqués.
C’est ce dernier point qui change profondément la lecture du risque cyber pour les entreprises.
Cyberattaque.org : enquêter au-delà de la simple revendication
Thomas Lazzaroni ne vient pas initialement de la cybersécurité.
Avec Jason Jany, il lance Cyberattaque.org en mars 2026. Tous deux viennent du marketing et développent progressivement le projet à partir d’un constat : derrière les annonces successives de cyberattaques se trouvent des conséquences que les personnes concernées mesurent encore difficilement.
Plusieurs expériences ont alimenté cette prise de conscience : des clients confrontés à des escroqueries, la multiplication des incidents numériques, mais également des attaques liées aux cryptomonnaies observées dans leur environnement.
Le site choisit alors de ne pas simplement relayer les revendications.
Lorsqu’une fuite semble provenir d’un prestataire, l’objectif est notamment de rechercher l’origine de la compromission et les autres organisations susceptibles d’avoir été exposées.
Cette approche s’est révélée particulièrement pertinente ces dernières semaines.
Thomas indique que septembre 2026 représente un record de fuites recensées par Cyberattaque.org depuis le lancement du projet.
Mais il apporte immédiatement une nuance : ce qui devient visible publiquement ne représente probablement qu’une partie du phénomène.
Les données mises en vente ou publiées sur des forums sont observables. D’autres attaques peuvent rester beaucoup plus discrètes, notamment lorsque des négociations ont lieu directement entre les attaquants et les organisations concernées.
Autrement dit, compter les fuites visibles ne revient pas nécessairement à mesurer toutes les cyberattaques.
Une fuite de données n’est plus une base isolée
C’est probablement le point le plus important à comprendre.
Une adresse e-mail seule possède une valeur limitée.
Un numéro de téléphone seul également.
Mais lorsque plusieurs fuites concernant la même personne peuvent être rapprochées, la situation change.
Thomas explique qu’à partir d’un nom et d’un prénom, il est parfois possible de retrouver, par recoupement, une adresse électronique, un numéro de téléphone, différents services utilisés par la personne et, dans certains cas, des informations beaucoup plus sensibles.
Au cours de ses recherches, il dit notamment avoir vu circuler des justificatifs de domicile, avis d’imposition ou documents d’identité provenant de certaines bases compromises.
Le risque devient alors cumulatif.
Une première fuite fournit une identité.
Une deuxième ajoute un numéro de téléphone.
Une troisième révèle une adresse.
Une quatrième peut apporter des éléments professionnels, financiers ou administratifs.
Individuellement, aucune de ces bases ne permet nécessairement une attaque sophistiquée. Ensemble, elles peuvent construire un profil extrêmement détaillé.
Et cette accumulation change radicalement la crédibilité d’une tentative d’escroquerie.
De la fuite de données au phishing ultra-crédible
Un message frauduleux générique annonçant un colis bloqué peut déjà fonctionner par simple effet statistique : parmi plusieurs milliers de destinataires, certains attendront réellement une livraison ce jour-là.
Mais un attaquant disposant d’informations issues de plusieurs fuites peut aller beaucoup plus loin.
Nom réel, numéro de téléphone, entreprise utilisée, banque, adresse, achat récent ou service auquel une personne est inscrite peuvent rendre une tentative d’hameçonnage beaucoup plus convaincante.
Le problème n’est donc pas uniquement le vol de la donnée.
C’est la capacité à lui redonner du contexte.
Cette mécanique explique pourquoi une fuite apparemment limitée à des noms, e-mails et numéros de téléphone ne doit pas être considérée comme insignifiante.
La CNIL observe elle-même une augmentation régulière des tentatives d’escroquerie consécutives à des violations de données et recommande notamment de ne pas cliquer sur les liens reçus en cas de doute, mais d’accéder directement au site officiel concerné.
L’IA peut industrialiser l’exploitation des données volées
L’intelligence artificielle ajoute désormais une nouvelle dimension.
Pour Thomas Lazzaroni, il faut cependant éviter un raccourci : cela ne signifie pas que des intelligences artificielles autonomes seraient désormais responsables de toutes les cyberattaques.
L’effet immédiat est beaucoup plus pragmatique.
Une IA peut faciliter l’analyse d’une quantité considérable d’informations, retrouver certaines catégories de personnes dans une base, rapprocher des données ou aider un attaquant à préparer des campagnes plus ciblées.
Elle peut également accélérer le travail autour de vulnérabilités déjà identifiées.
L’exemple récent de Metabase illustre l’enjeu de vitesse dans la cybersécurité. Le CERT-FR a publié le 10 septembre 2026 une alerte concernant une vulnérabilité critique permettant notamment une injection SQL et l’obtention de droits administrateur sur certaines instances vulnérables.
Le CERT-FR indiquait avoir connaissance de nombreuses compromissions et appelait les organisations concernées à appliquer les correctifs dans les plus brefs délais.
Une vulnérabilité rendue publique crée ainsi une course immédiate entre deux camps : ceux qui doivent corriger leurs systèmes et ceux qui cherchent à exploiter les instances encore vulnérables.
L’IA peut contribuer à accélérer cette course.
Mais son autre effet pourrait être encore plus important : transformer plus rapidement une masse informe de données volées en informations réellement exploitables.
Le prestataire devient l’un des principaux angles morts des entreprises
La cybersécurité ne s’arrête désormais plus aux murs numériques d’une entreprise.
CRM, outils RH, solutions marketing, plateformes de paiement, logiciels de livraison, outils analytiques, hébergeurs, solutions de support client : une entreprise peut s'appuyer sur des dizaines de prestataires qui manipulent une partie de ses données.
Chaque connexion crée de la valeur.
Elle crée également une dépendance.
La récente fuite de données ayant concerné des clients de Carrefour en fournit une illustration.
L’incident n’était pas présenté comme provenant directement du système d’information du distributeur. Il était lié à un prestataire, dans une chaîne technique impliquant notamment Metabase.
D’autres enseignes se sont retrouvées associées au même incident.
Une seule compromission peut donc provoquer un effet domino et exposer les clients de plusieurs entreprises qui n’étaient pas nécessairement les cibles initiales.
Le même type de problématique est apparu lors de la cyberattaque liée à l’Afpa, où jusqu’à 1,7 million de personnes pouvaient être concernées par une fuite associée à un outil externe.
Pour un dirigeant, la question n’est donc plus seulement :
« Mon entreprise est-elle correctement sécurisée ? »
Elle devient :
« Qui possède une copie de mes données et avec quel niveau de sécurité ? »
Moins collecter peut parfois protéger davantage
Cette évolution oblige également à revenir à une question beaucoup plus fondamentale : pourquoi conserver certaines données ?
En janvier 2026, la CNIL a infligé au total 42 millions d’euros d’amendes à Free Mobile et Free après une violation ayant permis à un attaquant d’accéder à des données personnelles concernant 24 millions de contrats.
Des IBAN figuraient notamment parmi les informations accessibles pour une partie des personnes concernées.
Dans sa décision, la CNIL a également relevé que Free Mobile avait conservé des millions de données d’anciens abonnés pendant une durée excessive, sans justification suffisante.
L'affaire illustre une évidence souvent oubliée dans les politiques de cybersécurité :
une donnée qui n’est plus stockée ne peut plus être volée dans cette base.Pour les entreprises, la minimisation des données n’est donc pas seulement une question réglementaire.
Elle devient un mécanisme de réduction du risque.
Avant de chercher à construire une forteresse autour de bases toujours plus importantes, une organisation peut commencer par se demander quelles informations elle a réellement besoin de collecter, qui doit pouvoir y accéder et combien de temps elles doivent être conservées.
Comment un particulier peut-il réduire son exposition ?
La situation comporte néanmoins une limite importante : un individu ne contrôle pas entièrement les données qui le concernent.
Il est impossible de demander à une administration fiscale de ne plus connaître son adresse ou de supprimer toutes les informations nécessaires à l’exercice d’un service obligatoire.
La protection parfaite n’existe donc pas.
L’objectif réaliste consiste davantage à réduire sa surface d’exposition.
Thomas recommande notamment d’être particulièrement vigilant lorsqu’une copie de pièce d’identité est demandée.
Une photographie ou un scan de carte d’identité transmis par simple e-mail peut rester stocké sur un serveur, être copié et potentiellement se retrouver dans une future fuite.
Lorsque le contexte le permet, France Identité propose désormais un justificatif d’identité à usage unique.
Le document permet de définir un destinataire, une durée de validité et éventuellement un motif, sans transmettre directement le visuel de sa carte d’identité.
Tous les organismes ne l’acceptent pas nécessairement, mais le principe est important : transmettre uniquement l’information nécessaire à l’usage demandé.
La même logique peut être appliquée plus largement : éviter de multiplier inutilement les copies de documents sensibles, utiliser des mots de passe uniques, protéger ses comptes les plus critiques avec une authentification multifacteur et rester particulièrement vigilant après l’annonce d’une fuite.
Après une fuite, le risque peut durer des années
C’est également ce qui distingue une fuite de données d’une panne informatique.
Une panne disparaît lorsqu’un système redémarre.
Une donnée divulguée ne peut pas être rappelée.
Une base copiée aujourd’hui peut réapparaître plusieurs années plus tard, enrichie d’autres informations.
Thomas évoque même une dimension rarement abordée : le contexte autour d’une donnée peut évoluer.
Une information qui paraît anodine au moment où elle fuit peut devenir beaucoup plus sensible des années plus tard en fonction de la situation professionnelle, financière, personnelle ou sociale de la personne concernée.
La valeur d'une donnée n'est donc pas figée au moment de la cyberattaque.
Sa durée de vie peut être beaucoup plus longue que celle de l'incident qui l'a rendue publique.
Pour les entreprises, la cybersécurité commence avant l’attaque mais se juge aussi après
Impossible de garantir qu’une entreprise ne sera jamais compromise.
La véritable différence se joue donc également après l’incident.
C’est l’un des principaux messages défendus par Thomas Lazzaroni.
Cyberattaque.org transmet parfois directement aux organisations les éléments découverts pendant ses investigations. Certaines entreprises, explique-t-il, ne sont pas encore conscientes de l’incident lorsque le site commence ses vérifications.
L’objectif n’est alors pas uniquement de publier l’information.
Il s’agit également de permettre à l’organisation d’identifier l’origine de la compromission et de la corriger.
Thomas appelle surtout les entreprises à ne pas minimiser une fuite de données, à avertir les personnes concernées lorsque la situation l’exige et à effectuer les démarches nécessaires auprès de la CNIL.
Cette transparence n’est pas simplement une contrainte réglementaire.
Elle permet au client de modifier son comportement.
Savoir qu’une adresse e-mail, un numéro de téléphone, un IBAN ou une pièce d’identité ont potentiellement été exposés permet d’adapter le niveau de vigilance.
La CNIL estime d’ailleurs que l’obligation d’informer les personnes lors des fuites les plus graves contribue à réduire les usurpations d’identité.
Le risque cyber ne se limite plus au système informatique de l’entreprise
L’enseignement principal des derniers mois est probablement celui-ci.
La cybersécurité n’est plus uniquement une question de pare-feu, d’antivirus ou de mots de passe.
Elle devient un sujet de gouvernance de la donnée.
Quelles informations l’entreprise collecte-t-elle ?
Pendant combien de temps ?
Qui peut y accéder ?
Quels prestataires en possèdent une copie ?
Quels comptes peuvent extraire des milliers d’enregistrements ?
Comment une anomalie serait-elle détectée ?
Et que se passe-t-il lorsqu’une fuite est découverte ?
Selon la CNIL, près de 80 % des violations de grande ampleur constatées en 2024 avaient été rendues possibles par l’usurpation d’un compte uniquement protégé par un mot de passe.
L’authentification multifacteur, la surveillance des accès, la limitation des flux de données, la maîtrise des habilitations et le contrôle de la sécurité des sous-traitants ne sont donc plus réservés aux grands groupes.
Ils deviennent progressivement des règles élémentaires de gestion du risque.
Pour les dirigeants de TPE et PME, le changement de perspective est important : protéger les données n’est plus uniquement une mission confiée au service informatique.
C’est une décision de management.
Et lorsqu’une entreprise collecte une donnée qui ne lui est pas réellement nécessaire, multiplie les copies ou donne trop d’accès à ses prestataires, elle augmente mécaniquement son exposition.
La meilleure donnée à sécuriser restera parfois celle que l’entreprise a décidé de ne pas conserver.
À propos de Thomas Lazzaroni
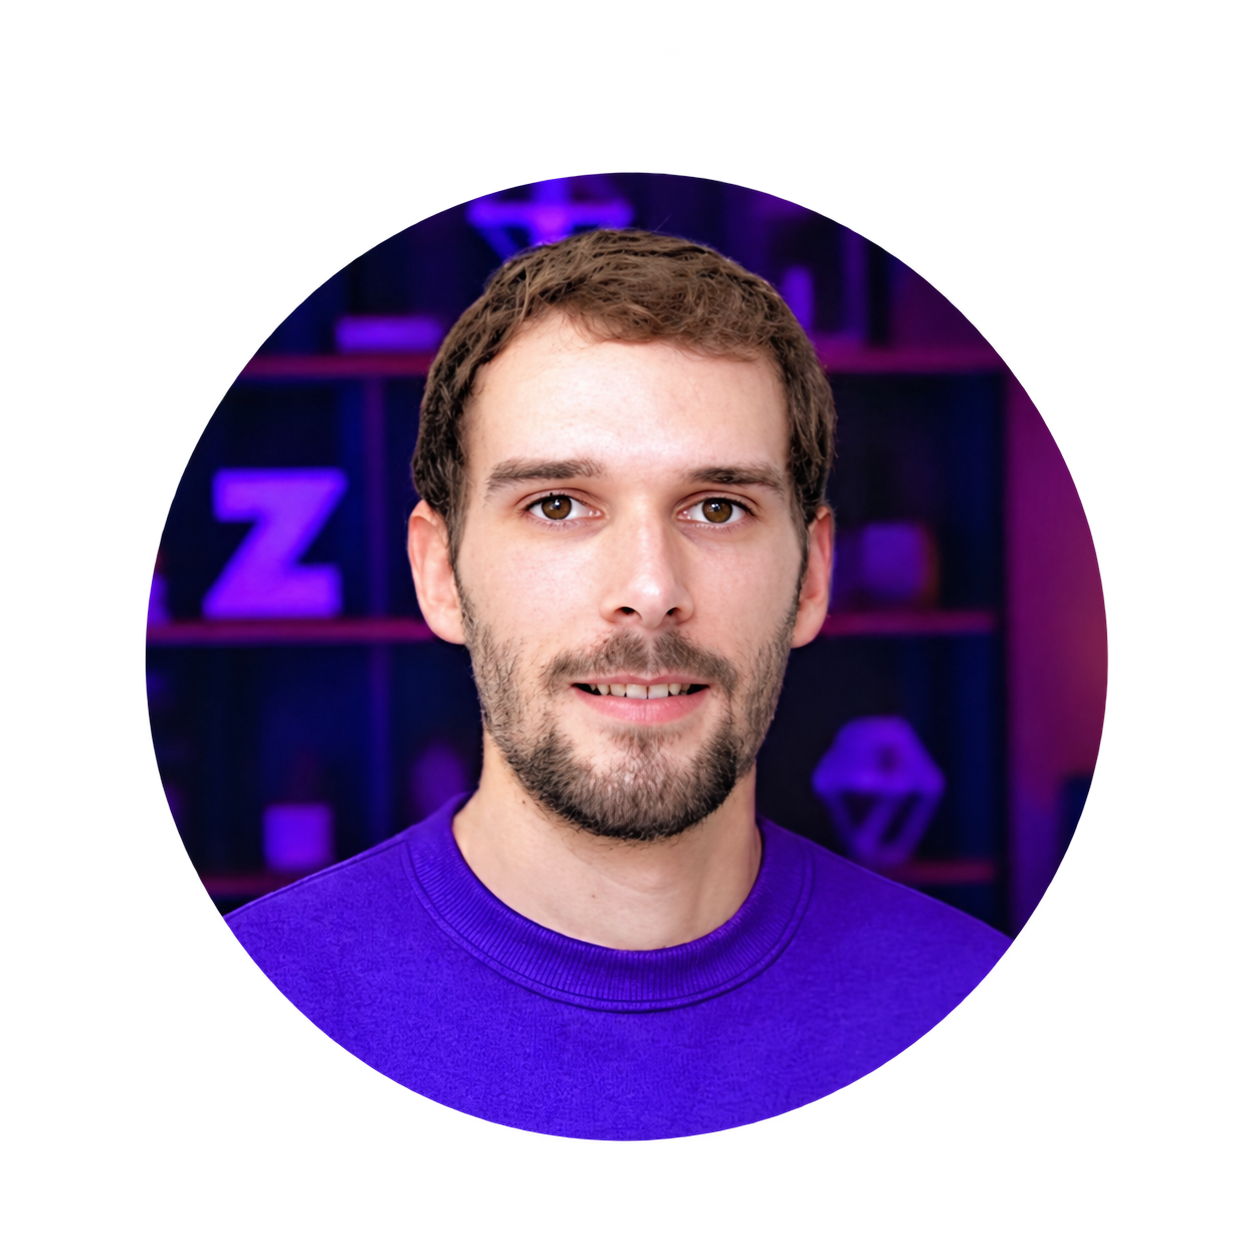
Thomas Lazzaroni est cofondateur de Cyberattaque.org, un site indépendant lancé en mars 2026 avec Jason Jany et consacré au suivi et à l’investigation des cyberattaques et fuites de données.
Issus initialement de la tech, les deux fondateurs ont développé le projet avec l’objectif de dépasser le simple relais des revendications publiées par les cybercriminels. Lorsqu’une compromission semble impliquer un prestataire ou une infrastructure partagée, Cyberattaque.org cherche notamment à identifier son origine et les autres organisations susceptibles d’être concernées.
Thomas Lazzaroni défend une approche centrée sur les conséquences concrètes des violations de données : recoupement d’informations personnelles, usurpation d’identité, phishing, risques liés aux documents sensibles et nécessité pour les organisations touchées d’informer correctement les personnes concernées.
Pour lui, l’enjeu dépasse désormais la seule prévention technique : face à des données qui peuvent continuer à circuler pendant des années, entreprises et particuliers doivent apprendre à réduire leur surface d’exposition et à ne plus banaliser les fuites de données.
Découvrir Cyberattaque.org